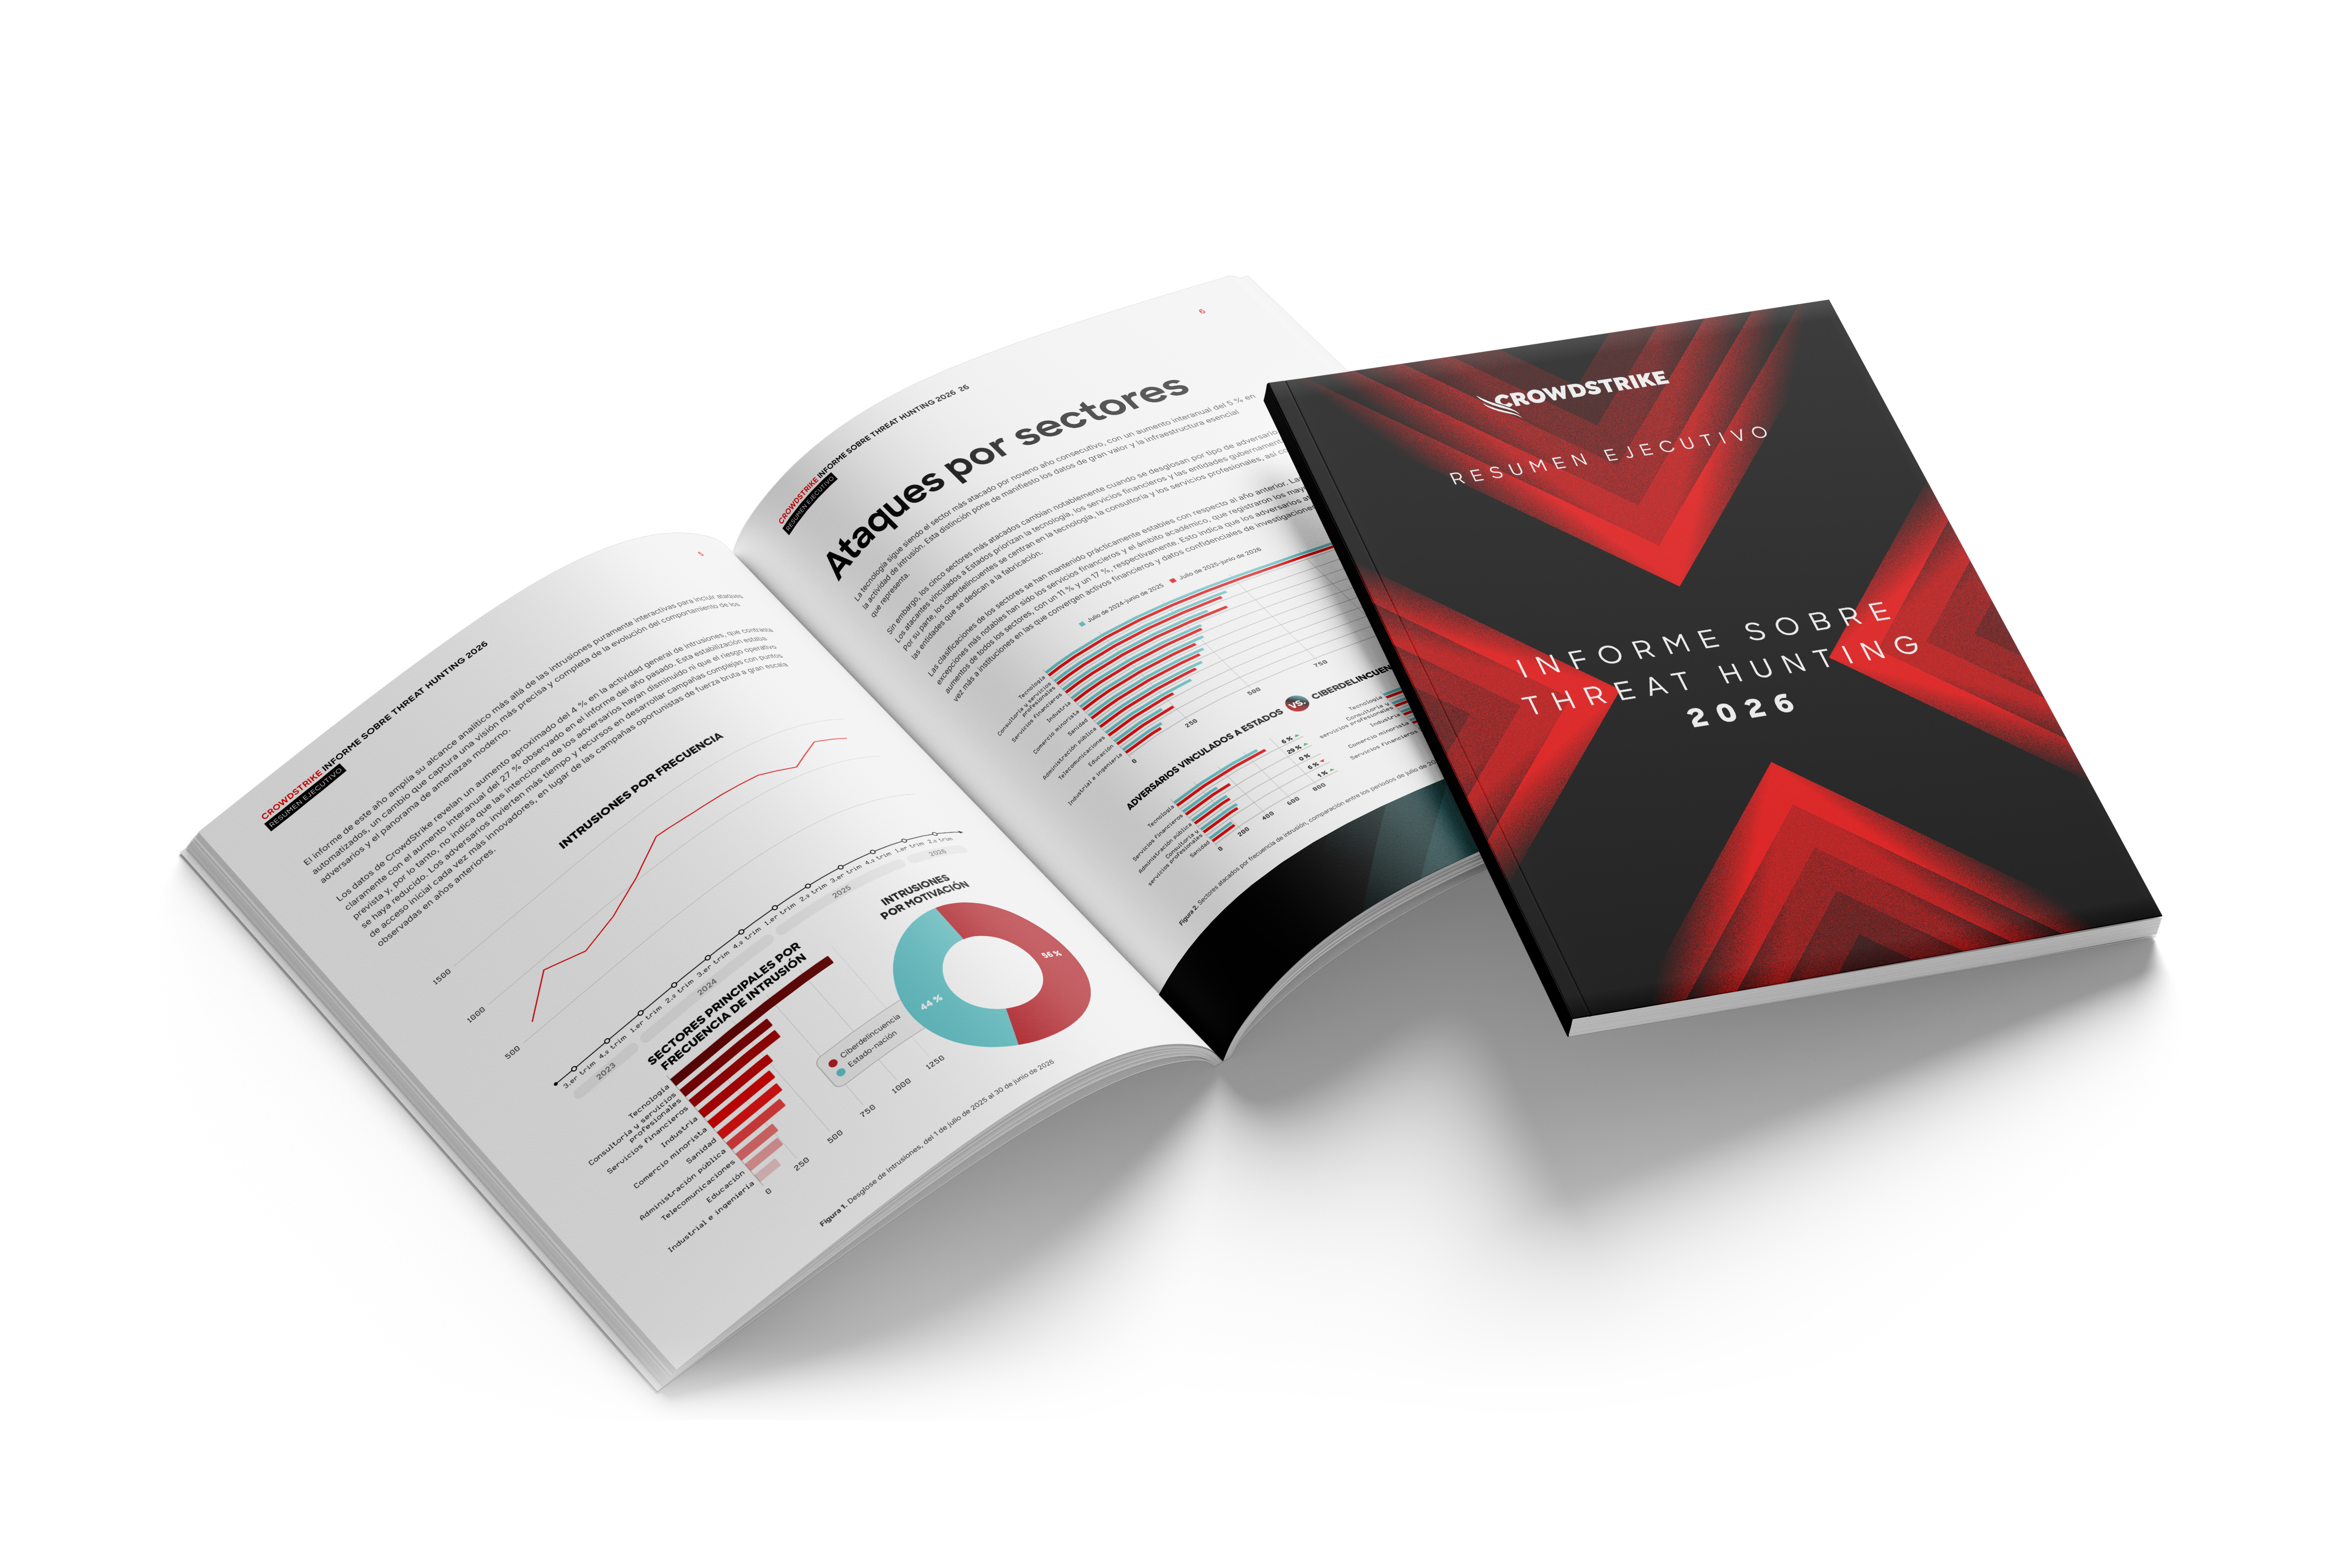
Informe sobre Threat Hunting 2026 de CrowdStrike: descubre las perspectivas de expertos con experiencia directa sobre el terreno. Descargar el resumen ejecutivo

Resumen ejecutivo del Informe sobre Threat Hunting 2026 de CrowdStrike

2,5 veces
más detecciones provocadas por agentes de IA en comparación con las provocadas por humanos
24 horas
tardaron los adversarios vinculados con China en explotar las vulnerabilidades tras la divulgación efectiva de la prueba de concepto
Más de 300
dependencias de software comprometidas en un solo día por ALTERED SPIDER

Descubre cómo se están aprovechando los adversarios de la confianza entre los dominios

  • Los sistemas de IA se han convertido en objetivos de ataque de gran valor
  • Las vulnerabilidades se explotan apenas unas horas después de hacerse públicas
  • El uso indebido de identidades convierte inicios de sesión de confianza en vías de acceso a la nube
Los adversarios usan la IA como herramienta, objetivo y amplificador
2,5 veces
más detecciones provocadas por agentes de IA en comparación con las provocadas por humanos

Los actores de amenazas utilizan la IA para generar payloads y comandos de shell, explotar infraestructuras de IA y hacer un uso indebido de los LLM empresariales


En dos minutos, se enviaron 200 000 solicitudes de API durante una campaña de secuestro de LLM en la que se explotaron a gran escala los recursos de IA de la víctima


Las mismas herramientas de IA que impulsan a las empresas modernas están creando superficies de ataque con una protección insuficiente que los adversarios ya están explotando

Una carrera contrarreloj: el margen de tiempo para reaccionar se reduce

La IA de frontera está reduciendo al mínimo el tiempo necesario para explotar las vulnerabilidades, ya que permite a los adversarios detectarlas, generar exploits y trazar rutas de ataque a gran velocidad y escala.

OPERATOR PANDA

24 horas

tardaron los adversarios vinculados con China en explotar las vulnerabilidades tras la divulgación efectiva de la prueba de concepto

Más de 80

víctimas identificadas en tan solo 4 días tras la divulgación de la vulnerabilidad React2Shell

Los ataques contra la cadena de suministro avanzan
hacia el origen

Los adversarios se adentran cada vez más en el ecosistema de desarrollo, convirtiendo un componente fiable en una plataforma de lanzamiento para vulneraciones posteriores y entre dominios.

PUNK SPIDER

Más de 300

dependencias de software comprometidas en un solo día por ALTERED SPIDER

131

paquetes de marcos de IA contaminados por STARDUST CHOLLIMA

Los inicios de sesión de confianza se convierten en vías de ataque a la nube

Los adversarios abusan de flujos de autenticación legítimos para convertir una única identidad comprometida en una vía de acceso rápido a aplicaciones SaaS y entornos en la nube, a menudo sin malware, movimiento lateral ni elevación de privilegios.

SCATTERED SPIDER

171 %

más de actividad ciberdelictiva centrada en la nube

15 veces

más intentos mensuales de phishing mediante códigos de dispositivo

background
Ramiro Cespedes

Ramiro Cespedes

Regional Sales Engineer, CrowdStrike

Sesión virtual sobre amenazas

La confianza como arma: las claves del Informe sobre Threat Hunting 2026 de CrowdStrike

Los expertos de CrowdStrike revelan la información más reciente obtenida en primera línea. Descubre cómo los adversarios se aprovechan de la confianza para crear rutas de ataque conectadas entre dominios y camuflarse entre la actividad normal.

Conócelos. Encuéntralos.
Detenlos.


Explora el Adversary Hub y descubre cómo los ciberdelincuentes más peligrosos del mundo atacan a organizaciones como la tuya.

STARDUST CHOLLIMA

Corea del Norte

PUNK SPIDER

Ciberdelincuencia

No permitas que la vulneración de la confianza se convierta
en una brecha

Descargar

Preguntas frecuentes

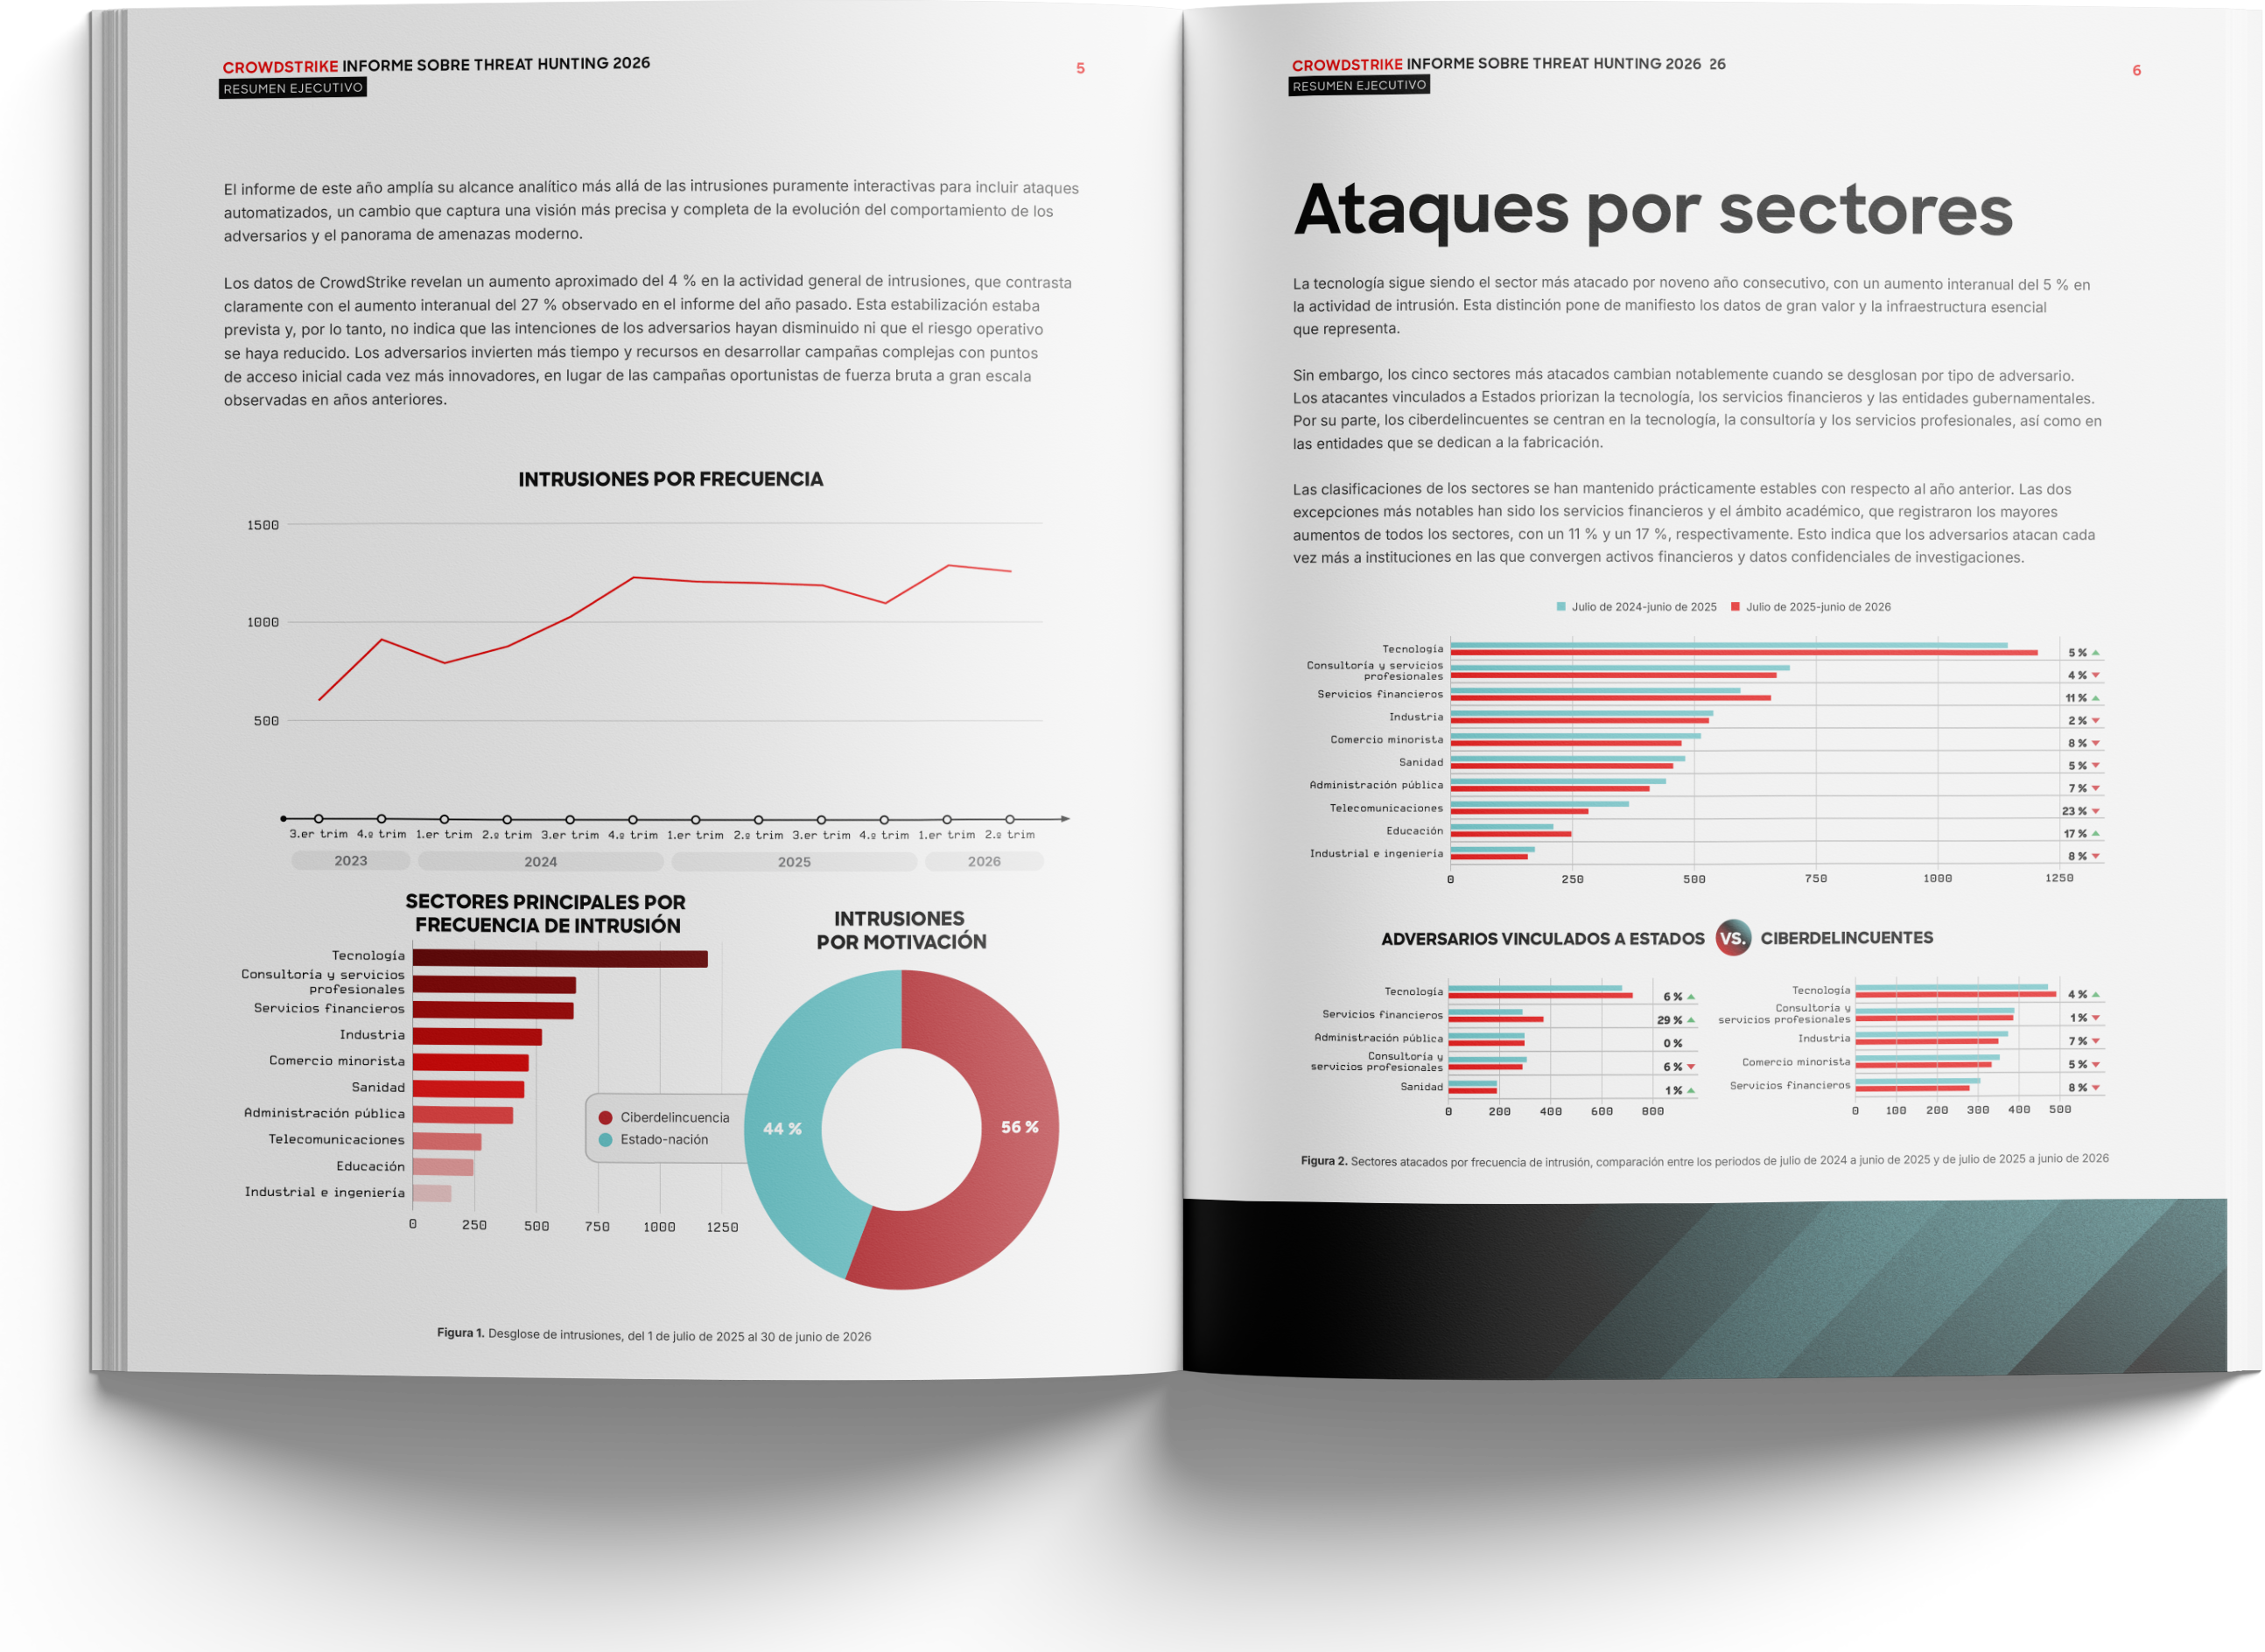
El informe se basa en información real obtenida por el equipo de CrowdStrike OverWatch. Nuestros expertos en Threat Hunting rastrean a los adversarios más avanzados sin cesar. El Informe sobre Threat Hunting 2026 de CrowdStrike refleja las conclusiones del equipo en primera línea de defensa, fruto de investigaciones activas que se realizaron entre el 1 de julio de 2025 y el 30 de junio de 2026.

Pequeñas y medianas empresas (pymes):
las pymes suelen carecer de los recursos necesarios para desarrollar operaciones de seguridad internas integrales. La inteligencia sobre amenazas les permite alcanzar un nivel de protección que, de otro modo, no podrían permitirse, al proporcionar información que les ayuda a priorizar sus defensas y reducir el riesgo.

Empresas:
para las organizaciones de mayor tamaño con equipos de seguridad específicos, la inteligencia sobre amenazas reduce costes, minimiza las habilidades necesarias para la gestión de incidentes y mejora la eficacia de los analistas de seguridad al integrar datos externos en sus operaciones.

Mientras otros se limitan a incorporar funciones de IA a arquitecturas tradicionales, la plataforma unificada y agéntica CrowdStrike Falcon® combina inteligencia sobre adversarios obtenida por expertos, visibilidad multidominio de endpoints, identidades y nube, detección y respuesta a velocidad de máquina y gestión integrada de la exposición. Estas capacidades reducen la brecha de velocidad entre los ataques modernos acelerados por la IA y las organizaciones que se defienden de ellos.

Visita el Adversary Hub de CrowdStrike para mantenerte al día sobre la actividad más reciente de los adversarios y acceder a más contenido del equipo de Counter Adversary Operations. 

Metodología y fuente: toda la información que se proporciona se ha extraído de la inteligencia sobre amenazas propiedad del equipo de Counter Adversary Operations de CrowdStrike recopilada entre el 1 de julio de 2025 y el 30 de junio de 2026. Las estadísticas pueden incluir datos de todo el período analizado o extractos de datos de intervalos de fechas específicos dentro de dicho período.